-

Email:
Callcenter_djid@komdigi.go.id -

Call us:
159 -

Webmail:
Surel
- Beranda
- Informasi & Publikasi
- Informasi Terkini
Seputar DJID
Perkuat Keamanan Informasi, Ditjen Infrastruktur Digital Jalani Audit Sertifikasi Tahap II ISO 27001:2022
Bekasi (Infrastruktur Digital) – Keamanan informasi menjadi aspek penting dalam menjaga keberlangsungan operasional infrastruktur digital pemerintah. Untuk memastikan penerapan sistem keamanan informasi berjalan sesuai standar, Sekretariat Direktorat Jenderal Infrastruktur Digital Kementerian Komunikasi dan Digital (Komdigi) melaksanakan audit eksternal tahap kedua untuk sertifikasi ulang ISO 27001:2022 pada 19–20 Oktober 2026 di Cibubur, Kota Bekasi.
Audit ini berfokus pada penerapan Sistem Manajemen Keamanan Informasi (SMKI), khususnya dalam pengelolaan operasional infrastruktur pusat data (data center). Kegiatan tersebut merupakan kelanjutan dari audit tahap pertama untuk meninjau kesesuaian penerapan sistem keamanan informasi dalam kegiatan operasional.
Dody Satria Prabudi selaku Ketua Subtim Infrastruktur dan Keamanan TI memberikan sambutannya dan menyampaikan bahwa kesiapan pihaknya untuk menjalani proses audit. Ia berharap seluruh rangkaian pemeriksaan berjalan lancar sebagai bagian dari proses sertifikasi ulang, Senin (19/10/2026).
Sementara itu, lead auditor TÜV Rheinland, Yoga Pramudiya, menjelaskan bahwa audit tahap kedua tidak hanya memeriksa kelengkapan dokumentasi, tetapi juga meninjau penerapan sistem keamanan informasi secara langsung sesuai standar ISO 27001:2022.
“Jadi di stage yang kedua ini kita akan tinjau bagaimana berkaitan dengan implementasinya daripada sistem manajemen keamanan informasinya untuk ISO 27001 versi 2022,” jelas Yoga.
Yoga menerangkan bahwa hasil audit akan menjadi dasar bagi auditor untuk menentukan rekomendasi sertifikasi. Apabila ditemukan ketidaksesuaian, instansi perlu menindaklanjuti temuan tersebut melalui langkah perbaikan sesuai kategori yang ditetapkan.
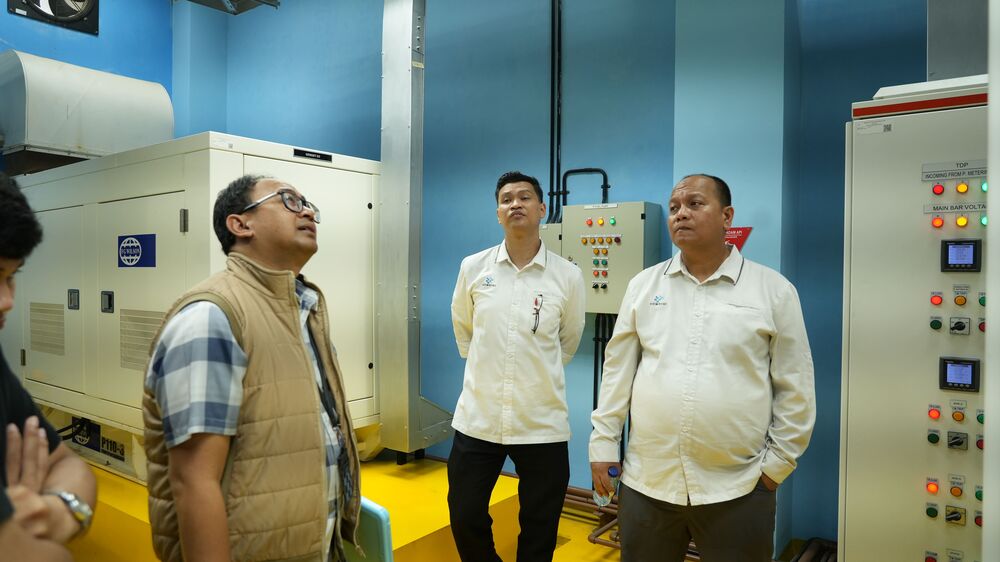
Dalam pelaksanaannya, audit dilakukan melalui wawancara dengan personel terkait, pemeriksaan laporan penerapan sistem, serta peninjauan kondisi fisik pusat data. Pemeriksaan mencakup aspek keamanan fisik, rencana pemulihan ketika terjadi bencana, dan pemeliharaan infrastruktur untuk memastikan kesesuaiannya dengan standar yang berlaku.
Yoga menegaskan bahwa pemeriksaan fisik menjadi bagian dari ruang lingkup audit untuk menilai penerapan keamanan dalam operasional pusat data.
“Kita akan meninjau bagaimana kesesuaian daripada implementasi data centernya secara fisikalnya, termasuk physical security-nya,” kata Yoga.
Hasil audit eksternal tahap kedua mencatat tidak adanya temuan ketidaksesuaian (Nonconformity/NC) dalam penerapan Sistem Manajemen Keamanan Informasi (SMKI) pada pengelolaan operasional Data Center (DC) dan Disaster Recovery Center (DRC). Selain mengidentifikasi ketidaksesuaian, auditor juga dapat mencatat praktik positif dan empat peluang perbaikan atau Opportunity for Improvement (OFI). Hasil pemeriksaan tersebut diharapkan menjadi masukan bagi instansi untuk meningkatkan penerapan sistem manajemen keamanan informasi secara berkelanjutan.
Pada temuan positif, Auditor memberikan apresiasi terhadap kepemimpinan dan komitmen manajemen dalam penerapan SMKI secara konsisten, termasuk pemantauan kinerja operasional, penguatan keamanan informasi, dan dukungan terhadap keberlangsungan layanan infrastruktur DC dan DRC.
Adapun empat peluang peningkatan untuk memperkuat pengelolaan keamanan informasi. Empat peluang peningkatan tersebut mencakup penataan area utilitas DC dan DRC, pembaruan dokumen Non-Disclosure Agreement (NDA) personel, penguatan pengendalian dan dokumentasi kartu akses pengunjung, serta sinkronisasi waktu pada sistem keamanan dan infrastruktur pendukung melalui Network Time Protocol (NTP) Server. Atas hasil audit tersebut, tim auditor TÜV Rheinland menilai bahwa DJID memenuhi syarat untuk lulus sertifikasi SNI ISO/IEC 27001:2022 dan akan diproses penertiban sertifikatnya.
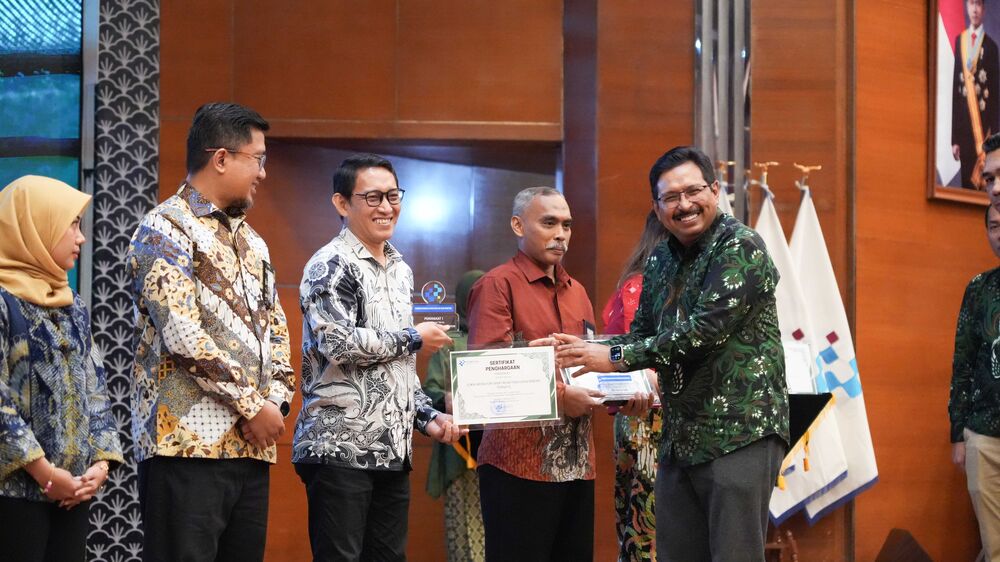
Sebagai penutup, Hendra Santoso selaku Ketua Tim Data dan Infrastruktur Teknologi Informasi menyampaikan rasa syukurnya bahwa Direktorat Jenderal Infrastruktur Digital telah memenuhi syarat sertifikasi SNI ISO/IEC 27001:2022.
“Harapannya, sertifikasi yang akan kita raih bukan sekadar menjadi simbol pencapaian, tetapi menjadi langkah nyata dalam membangun budaya Sistem Manajemen Keamanan Informasi (SMKI) yang diterapkan secara konsisten dalam setiap aktivitas kerja,” tutupnya.
Sumber/Foto: Humas Infrastruktur Digital